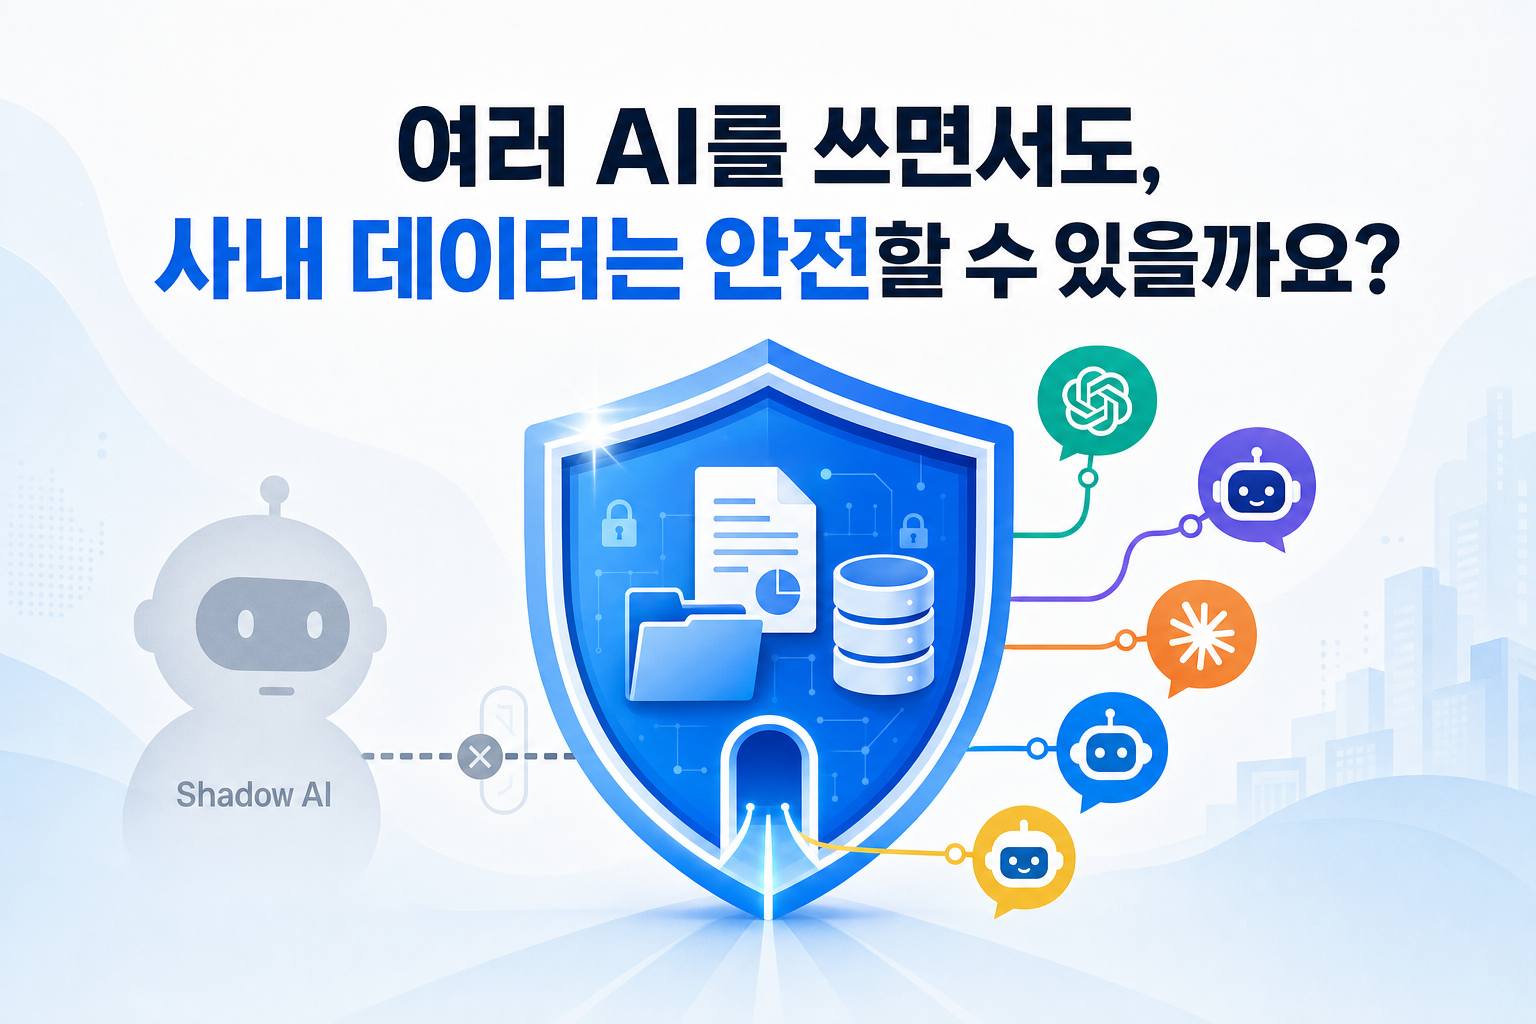
"직원들이 각자 AI를 쓰기 시작하면, 회사는 뭘 통제할 수 있나요?"
4차 블로그에서 살펴봤듯, 부서마다 다른 AI 모델을 쓰고 사내 데이터를 연동한 에이전트에게 업무를 맡기기 시작하면 자유도는 확실히 높아집니다. 하지만 IT·보안 담당자 입장에서는 이 자유로움이 곧 새로운 걱정거리이기도 합니다.
"영업팀 직원이 고객 정보를 외부 AI 서비스에 그대로 붙여넣고 있는 건 아닐까?" "퇴사자가 예전에 접근했던 사내 문서에, 지금도 AI를 통해 접근 가능한 건 아닐까?" "어떤 직원이 무슨 데이터를 AI에게 물어봤는지, 우리는 알고 있나?"
실제로 많은 기업이 AI 도입을 주저하는 가장 큰 이유는 '기능 부족'이 아니라 '통제 불가능에 대한 불안'입니다.
---------------------------------------------------------------------------------------------------------------
셰도우 AI(Shadow AI), 이미 시작된 리스크
직원들은 회사의 공식 도구가 불편하거나 없으면, 개인 계정으로 외부 AI 서비스를 몰래 쓰기 시작합니다. 이른바 '셰도우 AI' 현상입니다.
- 사내 승인 없이 개인 계정으로 외부 AI에 고객 데이터, 계약서, 인사 정보를 입력
- 회사는 어떤 직원이 어떤 데이터를 어떤 AI에 노출시켰는지 파악할 방법이 없음
- 보안 사고가 발생해도 원인 추적과 책임 소재 규명이 사실상 불가능
즉, "AI를 막는다"고 리스크가 사라지는 게 아니라, 오히려 통제되지 않은 채로 이미 쓰이고 있다는 것 자체가 리스크입니다. 문제의 해법은 금지가 아니라, 안전하게 쓸 수 있는 통로를 만드는 것입니다.
---------------------------------------------------------------------------------------------------------------
웍스 AI가 보안을 지키는 4가지 방식
1. 사용 로그 기록 및 추적 누가, 언제, 어떤 모델에, 어떤 요청을 했는지 기록이 남습니다. 사고가 발생했을 때 "무슨 일이 있었는지" 추적할 수 있다는 것 자체가 보안의 첫 단추입니다.
2. 데이터 접근 권한 설정(에이전트별 사용 통제) 조직 정책에 따라 특정 부서·직급만 특정 사내 데이터에 접근하도록 제한하여 ‘공용 에이전트’, 특정 팀 내에서만 사용하는 ‘팀 에이전트’, ‘개인 에이전트’를 구분하여 통제합니다.
3. 외부 유출 통제 사내 문서와 데이터가 외부 AI 서비스로 그대로 전송되는 대신, 통제된 플랫폼 안에서만 처리됩니다. "어디까지가 회사 안이고, 어디부터가 회사 밖인지"가 명확해집니다.
4. 퇴사자·권한 변경 즉시 반영 조직 변경, 퇴사, 부서 이동이 발생하면 관리자가 접근 권한을 즉시 회수·조정할 수 있어, "예전 직원이 아직도 접근 가능한" 사각지대를 없앱니다.
---------------------------------------------------------------------------------------------------------------
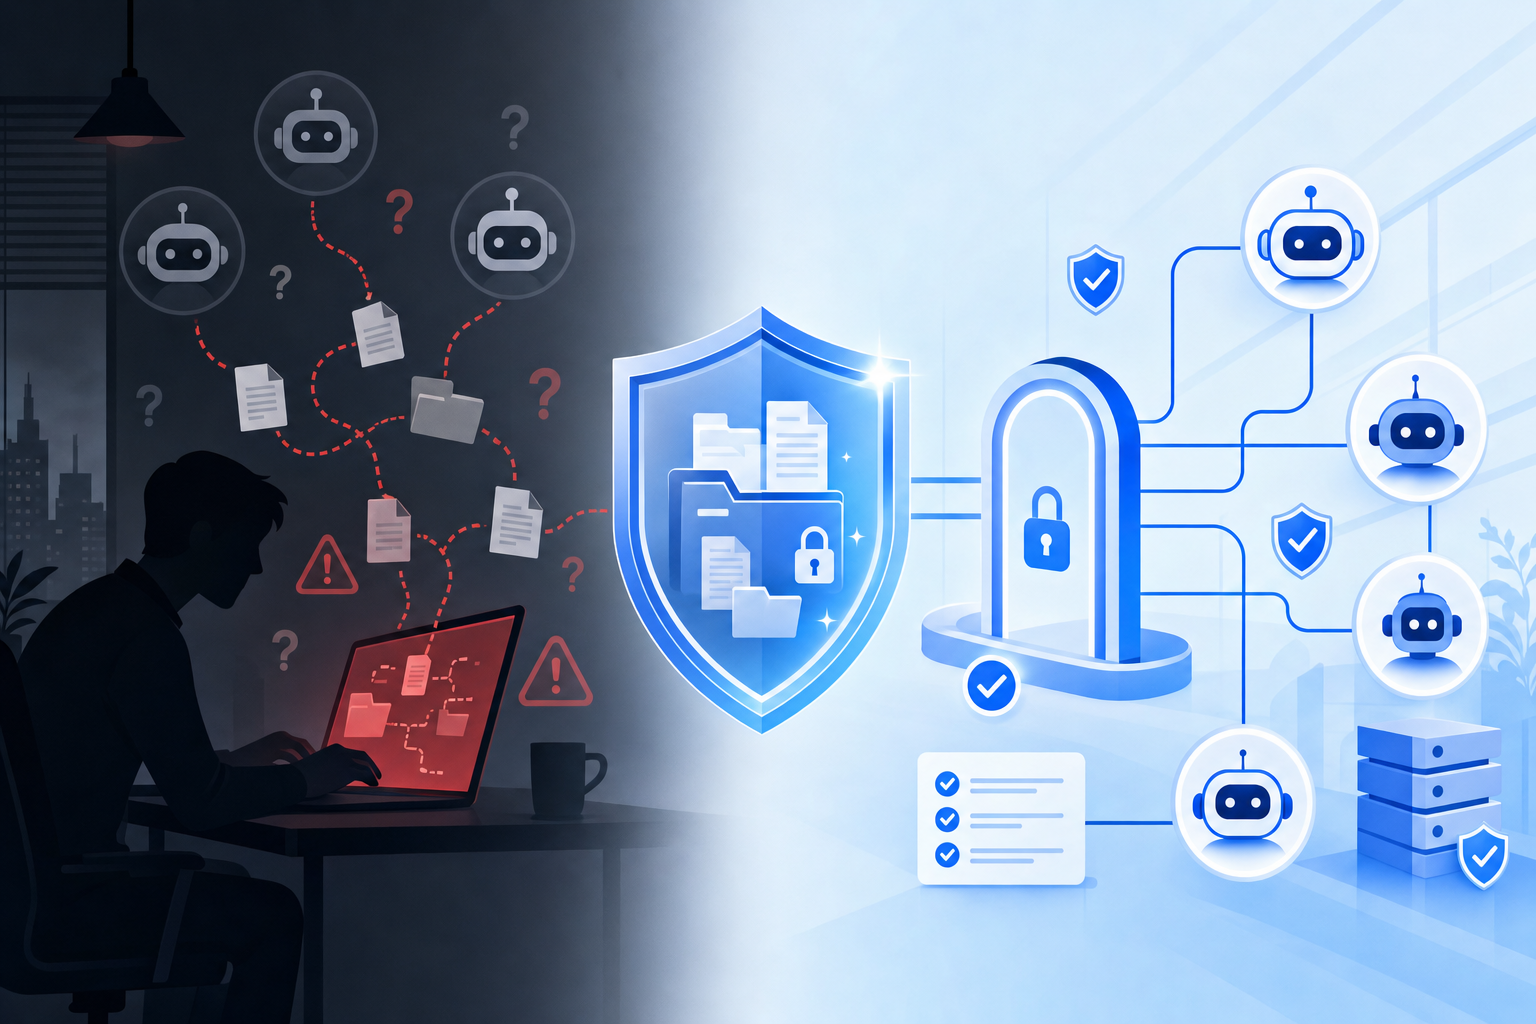
보안은 '제약'이 아니라 '신뢰의 조건'
여기서 강조하고 싶은 부분이 있습니다. 보안 기능은 AI 활용을 억제하기 위한 장치가 아닙니다. 오히려 "이만큼 통제되니, 이제 마음 놓고 더 많은 업무에 AI를 붙여도 됩니다"라는 신호에 가깝습니다.
- 실무자는 "이 정보를 AI에 물어봐도 되나?"를 매번 고민하지 않고 업무에 집중할 수 있고
- 관리자는 "누가 무엇을 했는지" 언제든 확인할 수 있다는 안전판을 갖게 되며
- 경영진은 AI 도입 확대를 결재할 때, "보안 리스크는 어떻게 관리되나요?"라는 질문에 구체적으로 답할 수 있게 됩니다.
즉, 탄탄한 거버넌스는 AI 활용의 걸림돌이 아니라 더 과감하게 AI를 확대할 수 있게 하는 발판입니다.
---------------------------------------------------------------------------------------------------------------
웍스 AI로 시작하는 방법
- 현재 조직 내 '셰도우 AI' 사용 실태를 먼저 점검합니다. (직원들이 이미 어떤 외부 AI를 쓰고 있을 가능성이 높습니다.)
- 부서·직급별로 접근 가능한 데이터 범위를 정의합니다.
- 웍스 AI의 관리자 기능으로 로그·권한 설정을 적용하고, 통제된 통로로 AI 사용을 유도합니다.
- 정기적으로 사용 로그를 리뷰하며 정책을 조정합니다.
보안 체계를 완벽하게 갖춘 뒤에 AI를 도입하는 게 아니라, 도입과 동시에 통제 체계를 함께 세우는 것이 현실적인 접근입니다.
웍스AI에 대해서 더욱 자세한 내용 혹은 궁금하신 사항은 편하게 연락주세요!
---------------------------------------------------------------------------------------------------------------
**가입비용 면제 및 무료 테스트 크레딧 혜택 안내**
시큐어지니는 웍스AI의 파트너로서 가입시 파트너코드를 입력하시면 초기 가입비용 30만원이 면제됩니다.
저희에게 따로 연락을 주시지 않더라도 아래 파트너 코드를 입력하시면 가입비 면제 및 테스트를 위한 크레딧을 충전해 드립니다.